 Nginx HTTP3
HTTP/3 est la troisième version majeure du protocole HTTP, utilisé pour échanger des pages Web, des données d’API et d’autres contenus entre un client et un serveur. Contrairement à HTTP/1.1 et HTTP/2, qui utilisent TCP, HTTP/3 fonctionne avec QUIC, un protocole de transport fondé sur UDP. QUIC peut accélérer l’établissement de la connexion et éviter qu’un paquet perdu ne bloque les autres flux de données.
Cohabitation HTTP/2 et HTTP/3 avec Nginx sous Linux
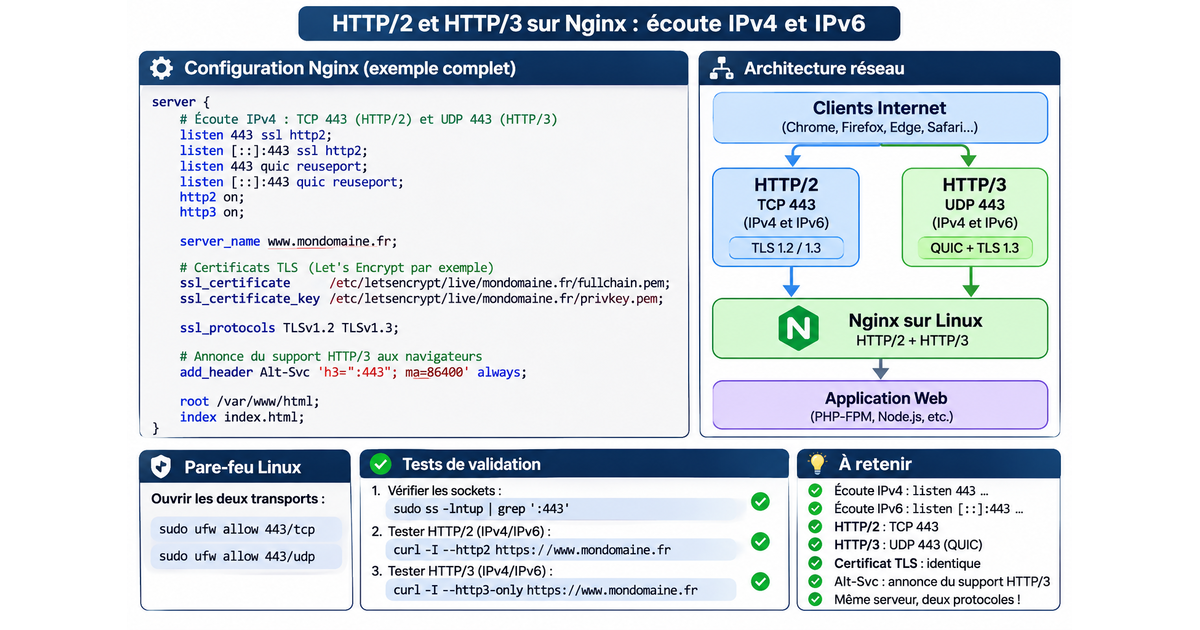
Oui. C’est même une architecture recommandée pour assurer une transition progressive vers HTTP/3 tout en conservant la compatibilité avec les clients qui utilisent HTTP/2.
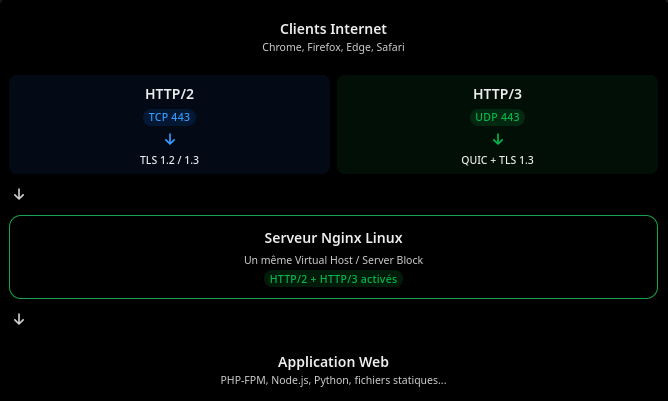
Le principe : un seul serveur Nginx, un même nom de domaine et un même port 443, mais deux protocoles de transport différents.
- HTTP/2 passe par TCP 443.
- HTTP/3 passe par UDP 443.
- TLS protège les deux communications.
- Nginx accepte automatiquement le protocole adapté au client.
HTTP/3 avec snippets et vhost reuseport dédié
1. Vhost dédié (seul à porter reuseport)
Modifier le vhost avec default_server : /etc/nginx/conf.d/_erreur-404.conf
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
server {
    listen 443 ssl default_server;
    listen [::]:443 ssl default_server;
    listen 443 quic reuseport default_server;
    listen [::]:443 quic reuseport default_server;
    http3 on;
    quic_retry on;
    server_name _;

    include /etc/nginx/conf.d/ssl-modern.inc;

    root /var/www/error_pages;
    index 404.html;

    # ... (error_page et locations inchangés)
}
Ce vhost est le seul à déclarer reuseport. Il sert aussi de filet de sécurité pour les requêtes sans SNI connu.
2. Snippets
/etc/nginx/snippets/listen-ssl.conf :
1
2
3
listen 443 ssl;
listen [::]:443 ssl;
http2 on;
/etc/nginx/snippets/http3.conf :
1
2
3
4
5
listen 443 quic;
listen [::]:443 quic;
http3 on;
quic_retry on;
add_header Alt-Svc 'h3=":443"; ma=86400' always;
Optionnel, au niveau http {} (nginx.conf) : quic_gso on; pour de meilleures performances si le noyau et la carte réseau le gèrent.
3. Utilisation dans chaque virtualhost
1
2
3
4
5
6
7
8
9
10
11
12
server {
    include snippets/listen-ssl.conf;
    include snippets/http3.conf;

    server_name exemple.tld;

    ssl_certificate     /etc/letsencrypt/live/exemple.tld/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/exemple.tld/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;

    # ... root, location, proxy_pass
}
Dans les vhosts existants, supprimez les anciennes lignes listen 443 ssl http2; et http2 on; pour éviter les doublons (le paramètre http2 sur listen est obsolète depuis la 1.25.1).
Le plus sûr est de sauvegarder, faire un test à blanc, puis remplacer avec perl en mode multiligne.
Sauvegarde (hors de conf.d, sinon nginx chargerait les copies)
1
2
mkdir -p /sharenfs/cwwk/nginx_sauvegarde_conf
sudo cp -a /etc/nginx/conf.d /sharenfs/cwwk/nginx_sauvegarde_conf/conf.d.bak-$(date +%F)
Test à blanc : fichiers concernés
1
2
find /etc/nginx/conf.d -maxdepth 1 -name '*.conf' ! -name '_*' \
  -exec grep -Pzl 'listen 443 ssl;\s*\n\s*listen \[::\]:443 ssl;\s*\n\s*http2 on;' {} +
Remplacement
1
2
3
4
5
find /etc/nginx/conf.d -maxdepth 1 -name '*.conf' ! -name '_*' -print0 |
xargs -0 perl -0777 -i -pe '
  s{^([ \t]*)listen 443 ssl;[ \t]*\n[ \t]*listen \[::\]:443 ssl;[ \t]*\n[ \t]*http2 on;[ \t]*\n}
   {$1include snippets/listen-ssl.conf;\n$1include snippets/http3.conf;\n}mg
'
L’indentation d’origine est conservée, et le motif exige les trois lignes consécutives, donc les blocs listen 80 ne sont pas touchés.
Repérer ce qui n’a pas été converti
Les vhosts qui avaient une écriture différente (listen 443 ssl http2;, lignes dans un autre ordre, http2 on; ailleurs, etc.) :
1
grep -nE 'listen.*443|http2' /etc/nginx/conf.d/*.conf | grep -v '/_'
Ne doivent rester que les lignes include snippets/... (qui ne contiennent pas 443, donc n’apparaissent pas). Tout ce que grep affiche encore est à traiter à la main.
Pour le cas listen 443 ssl http2;, ajoutez cette commande avant la précédente :
1
2
3
4
5
find /etc/nginx/conf.d -maxdepth 1 -name '*.conf' ! -name '_*' -print0 |
xargs -0 perl -0777 -i -pe '
  s{^([ \t]*)listen 443 ssl http2;[ \t]*\n[ \t]*listen \[::\]:443 ssl http2;[ \t]*\n}
   {$1include snippets/listen-ssl.conf;\n$1include snippets/http3.conf;\n}mg
'
(le http2 on; du snippet listen-ssl.conf prend alors le relais).
4. Pièges à vérifier
add_headeret héritage : si unlocationcontient son propreadd_header, l’Alt-Svcduservern’est plus envoyé pour celocation. Dans ce cas, ajoutez-yinclude snippets/alt-svc.conf;(un fichier ne contenant que la ligneadd_header Alt-Svc ...) ou répétez la ligne.- Un seul
reuseportpar couple adresse:port. S’il reste unreuseportailleurs, nginx refuse de démarrer. - Vhosts sans HTTPS (port 80 seul) : ne pas leur inclure ces snippets.
5. Vérification d’un doublon éventuel de Alt-Svc
Si certains vhosts avaient déjà leur propre add_header Alt-Svc, ils l’enverraient deux fois :
1
grep -n "Alt-Svc" /etc/nginx/conf.d/*.conf
6. Appliquer et tester
1
2
3
4
nginx -t && systemctl reload nginx
ss -ulnp | grep ':443'          # doit montrer nginx en UDP, v4 et v6
curl -sI https://exemple.tld | grep -i alt-svc
curl -I --http3 https://exemple.tld
Un reload suffit normalement, mais la toute première ouverture des sockets UDP avec reuseport demande parfois un systemctl restart nginx si ss n’affiche rien en UDP après le reload.