Docker Inventory — prototype v0.1
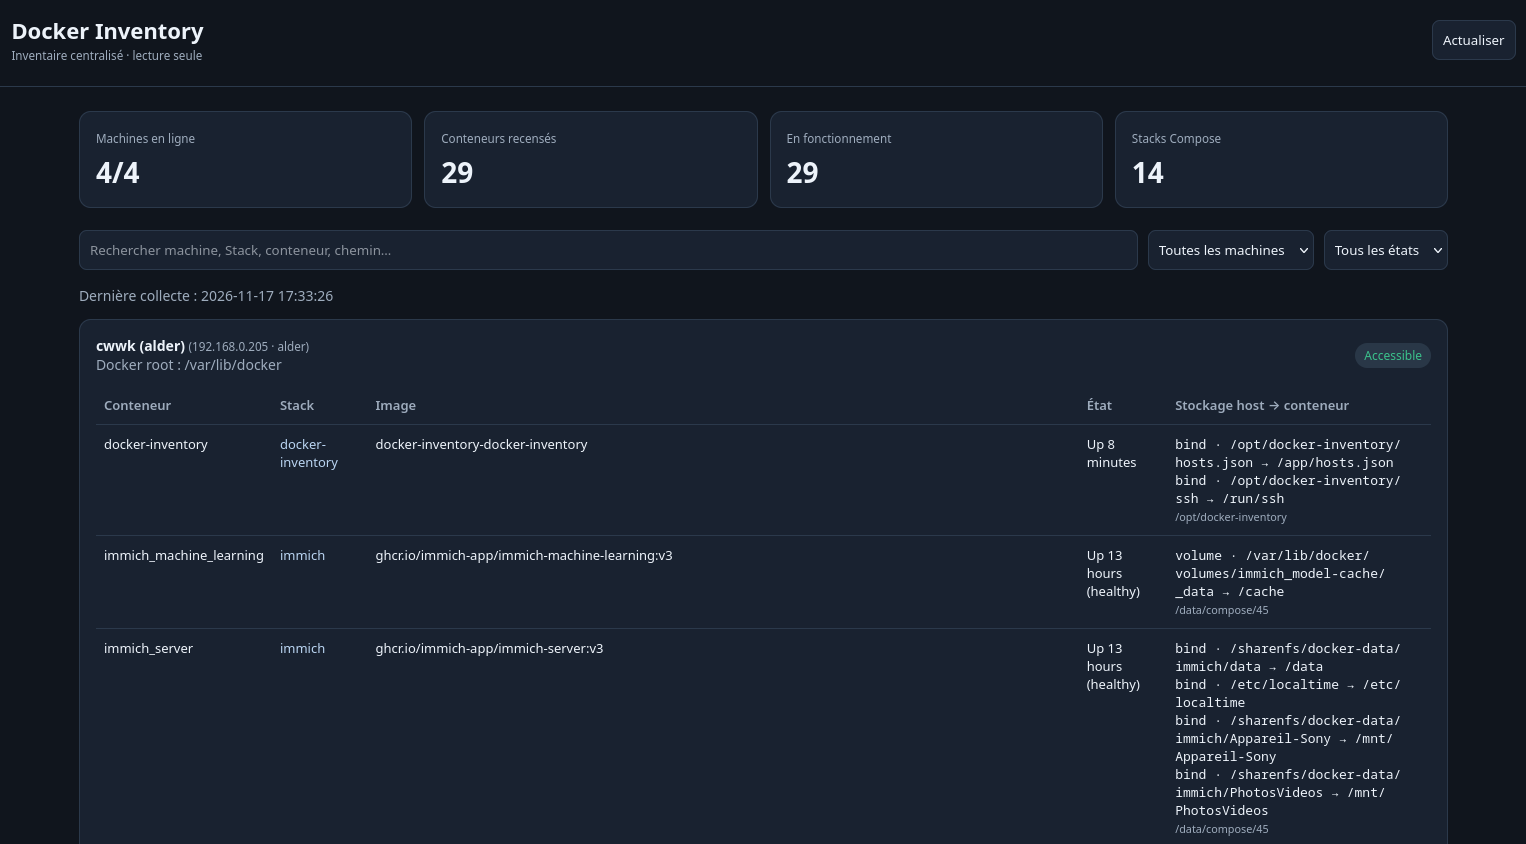
Application web en lecture seule, destinée à cwwk (alder). Elle interroge les quatre Docker Engines par SSH et affiche conteneurs, projets Compose, montages et DockerRootDir.
Sécurité SSH — à préparer avant le démarrage
Les clés actuellement utilisées par sshm sont sur pc1 (/home/yann/.ssh). Elles ne sont pas disponibles automatiquement sur cwwk. Ne copie pas les clés privées existantes dans le conteneur.
Créer une clé dédiée sur cwwk, sous le compte qui administrera le projet :
1
2
3
4
sudo mkdir -p /opt/docker-inventory/ssh
sudo chown "$USER":"$USER" /opt/docker-inventory/ssh
chmod 700 /opt/docker-inventory/ssh
ssh-keygen -t ed25519 -N '' -f /opt/docker-inventory/ssh/id_ed25519 -C docker-inventory
Ajouter le contenu de id_ed25519.pub
echo “ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIKQYg10jCcrW7rhR8UjusvfSjI5U42yLvSJnOi8IW7o5 docker-inventory” » ~/.ssh/authorized_keys
dans ~/.ssh/authorized_keys des comptes distants :
yick@192.168.0.205port55205alpa@192.168.0.224port55224rad@192.168.0.222port55222alpi@192.168.0.223port55223
Le compte doit pouvoir exécuter docker sans interaction. Attention : l’appartenance au groupe docker donne pratiquement des privilèges root sur l’hôte. Il ne s’agit donc pas d’une véritable restriction de lecture seule au niveau système, même si l’application n’émet que des commandes de consultation.
Précharger les clés d’hôtes et vérifier leurs empreintes par un canal de confiance avant de les accepter :
1
2
3
4
5
6
touch /opt/docker-inventory/ssh/known_hosts
ssh-keyscan -p 55205 192.168.0.205 >> /opt/docker-inventory/ssh/known_hosts
ssh-keyscan -p 55224 192.168.0.224 >> /opt/docker-inventory/ssh/known_hosts
ssh-keyscan -p 55222 192.168.0.222 >> /opt/docker-inventory/ssh/known_hosts
ssh-keyscan -p 55223 192.168.0.223 >> /opt/docker-inventory/ssh/known_hosts
chmod 600 /opt/docker-inventory/ssh/id_ed25519 /opt/docker-inventory/ssh/known_hosts
Déploiement
Copier le projet dans /opt/docker-inventory, puis :
1
2
cd /opt/docker-inventory
docker compose up -d --build
Interface : http://192.168.0.205:8088
Proxy nginx
/etc/nginx/conf.d/docker.home.arpa.conf
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
server {
    # ipv4 listening port/protocol
    listen       443 ssl;
    # ipv6 listening port/protocol
    listen           [::]:443 ssl;
    allow 192.168.0.0/24;
    allow 100.64.0.0/10;
    allow fd7a:115c:a1e0::/48;
    allow 2a01:e0a:95a:e2f0::/64;
    deny all;
    http2 on;
    server_name  docker.home.arpa;

    ssl_certificate      /etc/ssl/homearpa/homearpa.crt;
    ssl_certificate_key  /etc/ssl/homearpa/homearpa.key;

    # connexion nginx fermée si sous domaine inexistant
    if ($http_host != "docker.home.arpa") {
     return 444;
    }

  location / {
     proxy_pass              http://192.168.0.205:8088;
  }

}
Lien: https://docker.home.arpa
Limites de cette première version
- Aucun socket Docker n’est monté dans le conteneur.
- Aucun redémarrage, déploiement, suppression ou changement de Stack n’est effectué.
- Les Stacks sans conteneur ne peuvent pas être détectées par cette seule collecte ; une intégration API Portainer pourra compléter l’inventaire.
- Les volumes Docker non utilisés et les données de la couche inscriptible seront ajoutés dans une version suivante.
- Protéger l’accès web par authentification et HTTPS avant toute exposition hors LAN.