NAS 723
Scan agressif nmap -sV -Pn 82.64.153.201
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
Starting Nmap 7.991 ( https://nmap.org ) at 2026-09-05 07:34 +0200
Nmap scan report for 82-64-153-201.subs.proxad.net (82.64.153.201)
Host is up (0.013s latency).
Not shown: 985 closed tcp ports (conn-refused)
PORT     STATE SERVICE           VERSION
53/tcp   open  domain            (unknown banner: DNSServer)
80/tcp   open  http              nginx
111/tcp  open  rpcbind           2-4 (RPC #100000)
139/tcp  open  netbios-ssn       Samba smbd 4
443/tcp  open  ssl/http          nginx
445/tcp  open  netbios-ssn       Samba smbd 4
2049/tcp open  nfs               2-4 (RPC #100003)
3260/tcp open  iscsi             Synology DSM iSCSI
3261/tcp open  winshadow?
3493/tcp open  upsd              Network UPS Tools upsd 2.6.1 (Synology DS209 NAS device)
4045/tcp open  nlockmgr          1-4 (RPC #100021)
5000/tcp open  http              nginx
5001/tcp open  ssl/http          nginx
5357/tcp open  http              nginx
5566/tcp open  synobtrfsreplicad Synology Snapshot Replication shared folder
1 service unrecognized despite returning data. If you know the service/version, please submit the following fingerprint at https://nmap.org/cgi-bin/submit.cgi?new-service :
SF-Port53-TCP:V=7.991%I=7%D=9/5%Time=6A9BAA04%P=x86_64-pc-linux-gnu%r(DNSV
SF:ersionBindReqTCP,36,"\x004\0\x06\x85\0\0\x01\0\x01\0\0\0\0\x07version\x
SF:04bind\0\0\x10\0\x03\xc0\x0c\0\x10\0\x03\0\0\0\0\0\n\tDNSServer");
Service Info: Device: storage-misc; CPE: cpe:/h:synology:ds209

Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 187.34 seconds
Ce scan indique que plusieurs services de votre NAS Synology sont accessibles depuis Internet, et pas seulement depuis votre réseau local. Si vous n’avez pas volontairement publié ces services, c’est à corriger rapidement.
Les points les plus préoccupants sont :
- 139/tcp et 445/tcp — SMB/Samba : partage de fichiers Windows exposé. C’est une cible fréquente ; ne l’exposez pas directement sur Internet.
- 111/tcp, 2049/tcp et 4045/tcp — RPC/NFS/NLM : accès et gestion de partages NFS. À bloquer depuis Internet sans attendre.
- 3260/tcp et 3261/tcp — iSCSI : stockage bloc exposé ; particulièrement déconseillé publiquement.
- 3493/tcp — NUT/UPS : service de gestion d’onduleur qui ne devrait généralement être accessible que sur le LAN.
- 53/tcp — DNS : votre NAS répond à des requêtes DNS sur son IP publique. Vérifiez qu’il ne fonctionne pas comme résolveur ouvert.
- 80/443, 5000/5001, 5357 et 5566 : interfaces ou services web Synology. Certains peuvent être nécessaires, mais ils devraient idéalement être accessibles via VPN ou un reverse proxy correctement sécurisé, pas par une publication large de ports.
Le fait que Nmap identifie un Synology DS209 est également important : c’est un modèle très ancien. Il faut partir du principe qu’il ne reçoit plus les correctifs modernes nécessaires. Même avec de bons réglages réseau, je déconseille fortement de l’exposer à Internet ; s’il contient des données importantes, envisagez son remplacement.
À faire, dans cet ordre :
- Désactivez les redirections de ports correspondantes sur votre box/routeur, au minimum :
53, 111, 139, 445, 2049, 3260, 3261, 3493, 4045, 5000, 5001, 5357, 5566. - Si vous utilisez la fonction UPnP/NAT-PMP de la box ou du NAS, désactivez-la, puis supprimez les règles créées automatiquement.
- Accédez au NAS uniquement depuis le réseau local ou via un VPN installé sur la box, le routeur ou un équipement récent. Ne publiez pas SMB, NFS, RPC ou iSCSI sur Internet.
- Changez les mots de passe des comptes administrateurs et utilisez des mots de passe uniques. Désactivez les comptes inutilisés et le compte administrateur par défaut s’il existe.
- Vérifiez les journaux du NAS et de la box : connexions réussies, échecs répétés, créations de comptes, tâches planifiées et modifications de fichiers.
- Depuis un autre accès Internet — par exemple un téléphone en 4G/5G — relancez un scan limité :
1
nmap -Pn -sV -p 53,80,111,139,443,445,2049,3260,3261,3493,4045,5000,5001,5357,5566 82.64.153.201
L’objectif est de voir les ports passer à
filteredouclosed, selon le fonctionnement de votre opérateur et de votre pare-feu.
Attention : certains ports peuvent appartenir à un autre équipement si l’adresse IP publique est redirigée vers plusieurs appareils, mais l’empreinte indique très fortement un NAS Synology derrière cette adresse. Le nom 82-64-153-201.subs.proxad.net correspond simplement au reverse DNS de l’adresse ; ce n’est pas une preuve d’intrusion.
En résumé : non, cette exposition n’est pas une configuration sûre par défaut. Le risque principal vient de SMB/NFS/RPC et de l’âge du DS209. Commencez par supprimer les redirections, puis utilisez un VPN ou remplacez le NAS.
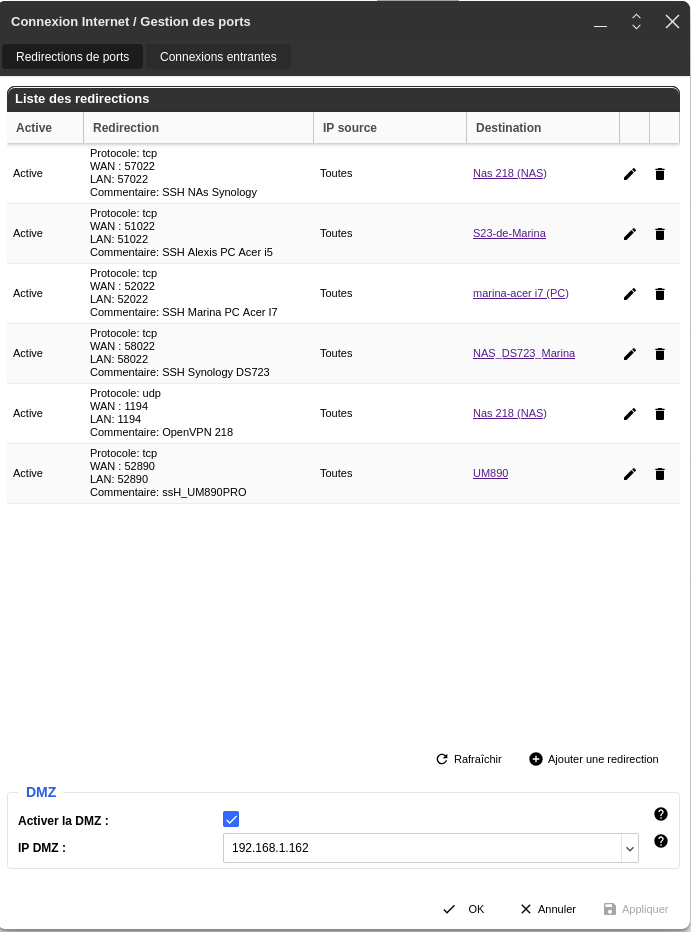
Box Free
Pas de problème avec la redirection des ports
NAS
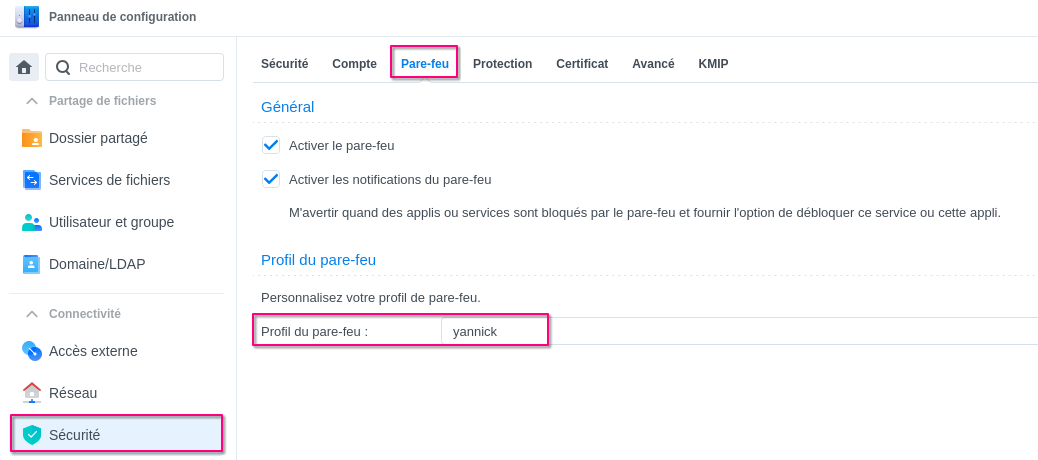
Règle parefeu yannick
Ajouter une règle parefeu nommée yannick
Les régles
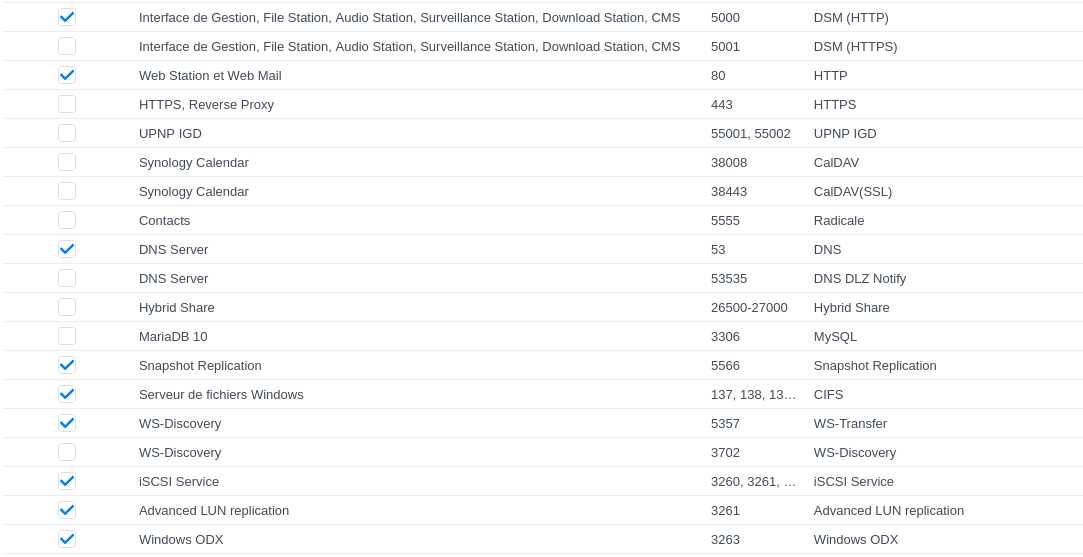

Scan
Après modification des règles du parefeu, on lance le scan nmap
1
nmap -sV -Pn 82.64.153.201
Résultat du scan
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
Starting Nmap 7.95 ( https://nmap.org ) at 2026-09-05 11:37 CEST
Nmap scan report for 82-64-153-201.subs.proxad.net (82.64.153.201)
Host is up (0.013s latency).
Not shown: 985 closed tcp ports (conn-refused)
PORT     STATE    SERVICE        VERSION
53/tcp   filtered domain
80/tcp   filtered http
111/tcp  filtered rpcbind
139/tcp  filtered netbios-ssn
443/tcp  open     ssl/http       nginx
445/tcp  filtered microsoft-ds
2049/tcp filtered nfs
3260/tcp filtered iscsi
3261/tcp filtered winshadow
3493/tcp filtered nut
4045/tcp filtered lockd
5000/tcp filtered upnp
5001/tcp open     ssl/http       nginx
5357/tcp filtered wsdapi
5566/tcp filtered westec-connect

Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 14.18 seconds
filteredsignifie que Nmap n’obtient pas de réponse : le port est bloqué par un pare-feu ou aucun transfert n’existeopensignifie qu’un service répond réellement, le port est ouvert
Le port 5001 est ouvert car il permet un accès à la gestion du NAS 723 qui est protégée par une double authentification et accessible uniquement en HTTPS
cc, tu vas bien ? J’ai encore des messages pour le nas mais exclusivement des essais via ssh donc j’ai passé à la moulinette chatgpt pour les solutions proposées et comme les accès ssh sont majoritairement de ton côté je te laisse me dire celle qui serait possible de mettre en place. poru réduire l’exposition internet. Bien sûr. Voici une version courte, pratique et directement transmissible à ton père :
🔐 SSH sur le NAS — réduire l’accès depuis Internet
Je reçois des alertes indiquant que des IP extérieures tentent de se connecter en SSH. Auto Block les bloque après plusieurs échecs, mais peut-on réduire davantage l’exposition ?
1. 🔒 SSH uniquement sur le réseau local Comment : Pare-feu DSM → créer une règle Autoriser SSH → réseau local, puis une règle Refuser SSH → toutes les sources. ➡️ SSH n’est plus accessible depuis Internet.
2. 🔒 SSH LAN + VPN Comment : autoriser SSH pour le LAN + le réseau/source utilisé par ton VPN, puis refuser SSH pour toutes les autres sources. ➡️ Administration SSH possible uniquement localement ou via VPN.
3. 🔒 SSH uniquement depuis une IP de confiance Comment : règle Autoriser SSH → IP source de confiance, puis Refuser SSH → toutes les autres sources. ➡️ Les autres IP Internet ne peuvent plus atteindre SSH.
4. 🔄 SSH uniquement via VPN Comment : supprimer l’exposition/redirection SSH directe sur Internet et utiliser le VPN pour accéder au réseau du NAS, puis autoriser SSH uniquement depuis le réseau VPN. ➡️ C’est une façon de supprimer l’exposition SSH publique.
5. 🛡️ Si SSH doit rester accessible depuis Internet Comment : conserver Auto Block, mais ajouter autant que possible des restrictions dans le pare-feu (sources autorisées, pays/services nécessaires), avec authentification forte. ➡️ SSH reste exposé, mais avec plusieurs couches de protection.
🎯 Question principale : laquelle de ces solutions est compatible avec ton accès d’administration actuel et notre architecture ? L’objectif est de réduire les tentatives SSH provenant d’Internet sans te couper ton accès.
Ma réponse
Bonjour, j’aimerais plus de détails sur les IP qui tentent. De toute façon il est impossible d’empêcher les tentatives d’intrusion parcequ’elles sont générées par des ‘bots’ pilotés pat IA.
- La solution extrême est de se couper d’internet , travailler en “intra” et sortir sur sur internet uniquement pour des requêtes ou consultation de sites mais cela interdit tout accès depuis l’extérieur
- La solution actuelle, on ne pourra pas diminuer les tentatives, les filtrer veut dire qu’elles existeront toujours mais n’apparaîtront plus dans les log
- En ce qui concerne SSH, la connexion se fait avec un jeu de clés (moi seul possède les clés privées) et un port différent de celui par défaut (22). Les bots s’intéressent uniquement au port 22 en majorité Envoi plus de détails si tu en veux plus (log , ip, ports et services concernés)